
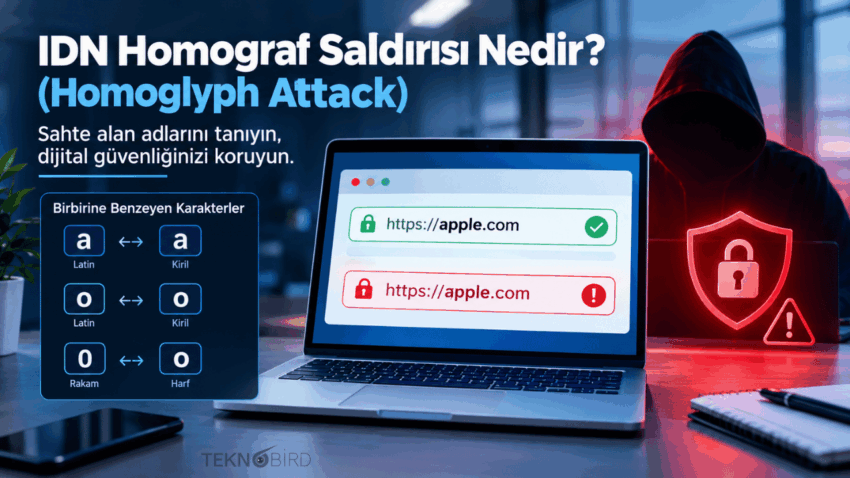
IDN homograf saldırısı, kullanıcıları sahte web sitelerine yönlendirmek için birbirine benzeyen harflerin veya karakterlerin kullanıldığı bir siber saldırı türüdür. Saldırganlar, gerçek bir web sitesi adresini taklit ederek kullanıcıların şifrelerini, kişisel bilgilerini veya finansal verilerini ele geçirmeye çalışır.
Örneğin, apple.com adresindeki Latin alfabesine ait “a” harfi yerine farklı bir alfabedeki benzer görünümlü bir karakter kullanılabilir. Adres ekranda gerçek siteye çok benzer görünse de kullanıcı aslında saldırganın kontrolündeki farklı bir web sitesine girmiş olabilir.
IDN Homograf Saldırısı Nasıl Çalışır?
Bu saldırı, özellikle farklı alfabelerdeki benzer karakterlerden yararlanır. IDN (Internationalized Domain Name), Türkçe gibi farklı dillerdeki karakterlerin alan adlarında kullanılmasını sağlayan sistemdir. Bu özellik kullanışlı olsa da kötüye kullanılabilir.
Saldırganın izleyebileceği adımlar şunlardır:
- Benzer bir alan adı oluşturur: Gerçek web sitesinin adresine görsel olarak benzeyen bir alan adı kaydeder.
- Sahte web sitesi hazırlar: Gerçek sitenin giriş ekranını veya tasarımını taklit eder.
- Sahte bağlantıyı paylaşır: E-posta, SMS veya sosyal medya üzerinden kullanıcıya bağlantı gönderir.
- Bilgileri ele geçirmeye çalışır: Kullanıcı sahte siteye giriş yaptığında girdiği bilgiler saldırganın eline geçebilir.
IDN Homograf Saldırısına Örnek
Latin alfabesindeki küçük “a” harfi ile Kiril alfabesindeki bazı karakterler birbirine çok benzer. Saldırgan, bu karakterleri kullanarak gerçek alan adına benzeyen bir adres oluşturabilir.
Benzer şekilde “o” ve “0” gibi harf ve rakamlar da kullanıcıların adresleri yanlış okumasına neden olabilir. Ancak her benzer karakter kullanımı IDN saldırısı anlamına gelmez; asıl risk, bu benzerliğin kullanıcıyı yanıltmak için kullanılmasıdır.
IDN Homograf Saldırısından Nasıl Korunulur?
- Alan adını kontrol edin: Bağlantının gerçek adresini dikkatlice inceleyin.
- Şüpheli bağlantılara tıklamayın: Özellikle beklenmedik e-posta ve SMS mesajlarındaki bağlantılara karşı dikkatli olun.
- Önemli sitelere kendiniz ulaşın: Banka ve e-posta hesaplarına bağlantılardan gitmek yerine adresi kendiniz yazın veya kayıtlı yer imlerini kullanın.
- Parola yöneticisi kullanın: Parola yöneticileri, benzer görünümlü sahte alan adlarında otomatik doldurma yapmayarak riski azaltabilir.
- Çok faktörlü kimlik doğrulamayı etkinleştirin: Bu yöntem, parolanız ele geçirilse bile hesabınızın korunmasına yardımcı olabilir.
IDN Homograf Saldırısı ile Kimlik Avı Arasındaki Fark
Kimlik avı (phishing), kullanıcıları kandırarak hassas bilgilerini ele geçirmeyi amaçlayan daha geniş bir saldırı kategorisidir. IDN homograf saldırısı ise bu amaçla kullanılabilecek yöntemlerden biridir. Yani saldırgan, benzer karakterlerden oluşan sahte bir alan adıyla kimlik avı gerçekleştirebilir.
Sonuç
IDN homograf saldırısı, birbirine benzeyen karakterler kullanılarak gerçek web sitesi adreslerinin taklit edilmesine dayanır. Alan adlarını dikkatlice kontrol etmek, şüpheli bağlantılardan uzak durmak ve parola yöneticisi kullanmak bu saldırıya karşı alınabilecek temel önlemlerdir.
